Mostrando postagens com marcador Segurança. Mostrar todas as postagens

sexta-feira, 2 de outubro de 2015

Gerenciando Senhas com o TeamPass

Introdução

O TeamPasss é um gerenciador corporativo e colaborativo de senhas e informações sensíveis. Ele foi especialmente desenvolvido para gerenciar, armazenar, prover senhas e oferecer meios de acesso a informação sensível de forma controlada, centralizada e dinâmica.
Eu descobri esse cara garimpando no blog do meu amigo Guto Carvalho, leiam o post dele antes de prosseguir ;-)

Ponto de partida

Eu parto do princípio que você já possui um Servidor CentOS 7 Básico.

Pré-Requisitos

Antes de começarmos a instalação precisamos suprir alguns pré-requisitos, depois será Next, Next, Finish.

Banco de Dados

A primeira coisa que precisamos fazer é criar a base de dados, que posteriormente será populada durante a instalação. Essa base pode ser local ou remota, a decisão é sua.

No exemplo abaixo vamos criar uma base de dados chamada teampass_db e um usuario chamado teampass com senha TeAmPaSs.
mysql> CREATE DATABASE teampass_db CHARACTER SET utf8 COLLATE utf8_general_ci;

mysql> GRANT ALL PRIVILEGES ON teampass_db.* TO teampass@localhost IDENTIFIED BY '
TeAmPaSs';

mysql> flush privileges;

Dependências de pacotes

Essa versão precisa do PHP 5.5, apesar de exibir que o pré-requisito é o PHP 5.3 ou superior, eu não consegui fazer funcionar com o PHP 5.4. 
# yum -y install php55-php php55-php-mcrypt php55-php-ldap php55-php-common unzip php55-php-mbstring php55-php-bcmath php55-php-xml

Ajustes no PHP

# cd /etc
# ln -s /opt/remi/php55/root/etc/php.ini php.ini 

# vi /etc/php.ini
date.timezone = America/Sao_Paulo
max_execution_time = 60


# systemctl restart httpd

Dado tipo Sal

É preciso criar um diretório que é dependência da instalação, esse diretório irá armazenar um dado do tipo Sal (Salt) que será utilizado juntamente com a senha.
# cd /var/www/
# mkdir saltkey
# chown -R apache:apache saltkey

Download dos arquivos

Precisamos realizar o download dos arquivos e copiar os arquivos php para o diretório web.
# mkdir /install
# cd /install
# wget https://github.com/nilsteampassnet/TeamPass/archive/master.zip
# unzip master
# cd /var/www/html/
# mv /install/TeamPass-master/ teampass
# chown -R apache:apache teampass

Instalaçao

basta acessar o endereço do seu servidor:
http://ip_servidor/teampass/install/install.php


Na tela inicial clique em NEXT
Clique em LAUNCH, para que a instalação cheque os pré-requisitos
Os pré-requisitos estando OK, o botão NEXT é liberado, pode pressioná-lo
Preencha as informações de conexão com a base de dados e pressione o botão LAUNCH para que a conexão seja testada
Após a conexão ser estabelecida com sucesso o botão NEXT é liberado, basta pressioná-lo
Nessa tela temos que observar vários detalhes:
  • Gerar o arquivo salt e informar o caminho onde o mesmo será armazenado;
  • Configurar a seção de SMTP (Opcional);
  • Inserir a senha do Administrador;
Por último clique no no botão LAUNCH para que os dados sejam checados.
 Após a validação das informações clique no botão NEXT
A base de dados é populada, clique em NEXT
Ajustes finais são realizados, clique em NEXT
A própria instalação já remove o diretório de instalação, clique em NEXT
Apenas um resumo informando que a instalação está concluída e que o usuário de login é admin, clique em Start
Faça o login com o usuário admin e a senha que foi cadastrada e, observe que o modo de manutenção está habilitado.

Configurações

Configurações Iniciais

Clique em Settings para alterarmos as configurações iniciais
Na aba TeamPass Settings vamos remover o modo de manutenção, alterar as opções de timezone e o idioma. Após realizar as alterações clique em Save

Integração com Active Directory

Esse passo é opcional,  mas se você tem um AD na rede, é uma boa pedida configurar a autenticação por ele, ao invés de ter que decorar mais uma senha. Apenas a autenticação será feita pelo AD, você precisa criar o usuário no TeamPass de qualquer forma, afinal de contas não queremos qualquer usuário do AD autenticando no TeamPass. Além do AD ele suporta também Posix / OpenLDAP (RFC2307).

Clique na aba Opções LDAP, marque a opção Sim em "Ativa autenticação LDAP para os usuários", selecione o "LDAP server type" como Windows / Active Directory e clique em Salvar
Clique novamente na aba Opções LDAP e preencha as opções da seção Configuração LDAP e clique em Salvar

Liberar acesso à aplicação apenas de determinados endereços IPs

Se você quiser incrementar a segurança um pouco mais, e aconselho a fazer, você pode liberar o acesso para o site apenas para as máquinas do setor de informática. Para isso edite o arquivo de configuração do apache:
# vi /etc/httpd/conf/httpd.conf
<Directory "/var/www/html/teampass">
   Order deny,allow
   Deny from all
   Allow from 192.168.100.15/255.255.255.0
   Allow from 192.168.100.16/255.255.255.0
   Allow from 192.168.100.17/255.255.255.0
</Directory>


Após isso reinicie o apache
# systemctl restart httpd

Gerenciamento de Usuários

O TeamPass possui 3 tipos de usuários:
  • Admin (Administrador): Esse tipo de usuário consegue criar e gerenciar outros usuários, criar e gerenciar regras, associar usuários a regras e, administar configurações internas do TeamPass, porém ele não consegue ver as pastas, consequentemente ele não conseguirá criar e gerenciar senhas em tais pastas.
  • Manager (Gerenciador): Esse tipo de usuário conseguirá administrar uma ou mais regras - e suas pastas - e os usuários associados a esta regra, ele também conseguirá criar e gerenciar senhas dentro das pastas pertencentes as regras que ele estiver associado. O manager até consegue criar pastas em suas regras, mas será preciso o Admin para liberar o uso da pasta naquela regra. Ele também consegue criar usuários de nível inferior ao dele.
  • Read Only (Somente Leitura): Este tipo de usuário só consegue utilizar as pastas associadas à regra que ele faz parte, ele não cria pastas, e nem pode criar, modificar e apagar senhas dentro das pastas que tem acesso.

Referencias

Infraestrutura Ágil
Teampass and authentication Ldap/Active directory

terça-feira, 26 de maio de 2015

Manipulação de arquivos via SCP, Rsync e Scripts por Chave Pública

Introdução

Nos posts anteriores [1, 2] eu ensinei a criar um par de chaves publica/privada através de utilitários no Windows e no Linux, e como acessar os servidores utilizando essas chaves.

Nesse post eu vou demonstrar como criar chaves sem senha que serão utilizadas para realizar cópias de arquivos via scp e rsync, e em servidores onde existe a necessidade de realizar cópias automatizadas (via scripts), dispensando assim a necessidade de digitação e/ou armazenamento de senhas.

O servidor que recebe o arquivo será tratado neste documento como Servidor Destino e o servidor que envia o arquivo como Servidor Origem.
Lembrando que se existir a necessidade dos servidores trocarem arquivos entre si, será necessário realizar os dois procedimentos (origem e destino) em ambos os servidores.

Procedimentos Servidor Origem

Gerar o par de chaves Pública/Privada

# ssh-keygen -t rsa
Generating public/private rsa key pair.
Enter file in which to save the key (/home/teste/.ssh/id_rsa): <ENTER>
Created directory '/home/teste/.ssh'.
Enter passphrase (empty for no passphrase): <ENTER>
Enter same passphrase again: <ENTER>
Your identification has been saved in /home/teste/.ssh/id_rsa.
Your public key has been saved in /home/teste/.ssh/id_rsa.pub.
The key fingerprint is:
79:2d:88:c4:35:1e:be:8f:f2:c1:df:dc:ae:27:b0:39 teste@private.localhost
The key's randomart image is:
+--[ RSA 2048]----+
|        +        |
|     . + o       |
|      o o        |
|     . . + .     |
|      . S o .    |
|       . +..     |
|      . + .+     |
|       o oEo...  |
|        . ..+=o  |
+-----------------+


Observações
Created directory '/home/teste/.ssh'. - Aparece apenas na primeira vez que a chave é criada;
Enter passphrase (empty for no passphrase): - É a senha para sua chave privada, nesse caso vamos criar uma chave sem senha, portanto basta pressionar Enter.

Copiar a Chave Pública

# cat /home/teste/.ssh/id_rsa.pub
ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEAxka6+ntfEcwUMCXYRpCS9im8yJrlyp/+LhFh3K/X0Ad5QPUlUTTklZ2bDps4CdKNbQf/6T4j1nu/ylJwUHBBJyK6y8uZDXCjCtjCcZfLsO8pSLjsmYJfKqXeD50y+zSYqC9GB+HeQf+It09unQt5gTvGtfgWdKzq2hchfpkEEgWQD0mKyQZAl5cU2SbmLMJV8YxfBpwAONyj7ARKtUrkW3XcVa+QKFdYFTfHshMdcBCAsGuO6tDFmWSRjcEkYHgyNaaeIufOwHPvLzs4TVk3/NmOC1Pd1bYUcmEQslL0U6UPun9X8A6aNs3eu6JgOWWifze6bxgshp9dKVJHlgAxbQ== teste@private.localhost


Copie esta chave para um txt temporário, pois ela será necessária no Procedimento Servidor Destino. Obs.: As informações da chave acima estão em uma única linha.

Procedimentos Servidor Destino

Criar o usuário e configurar o acesso via chave

Crie o usuário no Linux
# adduser teste

Entre no diretório do usuário
# cd /home/teste/

Crie o diretório.ssh
# mkdir .ssh

Acesse o diretório
# cd .ssh/

Crie o arquivo authorized_keys
# vi authorized_keys

Dentro desse arquivo você vai colocar o conteúdo da chave pública, aquela que você colou em um arquivo temporário. Tenha certeza de que não houve quebra de linha.

Uma boa prática é colocar uma linha com a identificação do servidor:
# Servidor 01
<CHAVE>

# Servidor 02
<CHAVE>

Dica do grande amigo Andreyev

Altere as permissões do diretório
# chmod 700 .

E do arquivo
# chmod 600 authorized_keys

E por último de todo o diretório .ssh
# chown -R teste:teste /home/teste/.ssh

Testar a conexão - Partindo do Servidor Origem

# ssh teste@servidor_destino

The authenticity of host '[servidor_destino]:1922 ([192.168.100.2]:22)' can't be established.
RSA key fingerprint is 3e:99:b4:aa:c6:8a:e2:e0:e0:55:d4:f8:01:76:2a:8b.
Are you sure you want to continue connecting (yes/no)? yes
Warning: Permanently added '[servidor_destino]:22,[192.168.100.2]:22' (RSA) to the list of known hosts.
[teste@servidor_destino ~]$
[teste@servidor_destino ~]$ logout
Connection to servidor_destino closed.


Observações:
Essas mensagens informando que a conexão não foi possível e que vai adicionar o host ao arquivo know hosts só aparece na primeira conexão.

Copiar um arquivo do Servidor Origem para o Servidor de Destino usando scp

# scp teste.txt teste@servidor_destino:/home/teste
teste.txt                                     100%    0     0.0KB/s   00:00


Copiar um arquivo do Servidor Origem para o Servidor de Destino usando rsync

# rsync -Cravzp teste teste@servidor_destino:/home/teste/
sending incremental file list
teste/
teste/teste.txt
teste/teste01.txt
teste/teste02.txt
teste/teste03.txt

sent 270 bytes  received 92 bytes  724.00 bytes/sec
total size is 0  speedup is 0.00


Observações:
Se você mudar a porta do SSH nos Servidores a sintaxe dos comandos passam a ser:
# scp -P 2891 teste.txt teste@servidor_destino:/home/teste

# rsync -Cravzp --rsh='ssh -p
2891' teste teste@servidor_destino:/home/teste/

Os mesmos procedimentos podem ser usados em scripts, sem a necessidade de senhas.

Observação:
Todas as recomendações de segurança dos posts anteriores devem ser implementadas.

terça-feira, 19 de maio de 2015

Acesso via SSH por Chave Pública entre Servidores Linux

Introdução

No post anterior ensinei a criar um par de chaves publica/privada através de utilitários no Windows, e acessar um servidor Linux.
Agora vou demonstrar como gerar o seu par de chaves em um servidor Linux, tratado neste post como Servidor Origem, como disponibiliza-la em outros servidores que você deseja acessar, tratados neste post como Servidor Destino. E por último, mas não menos importante, como importar essa chave para ser utilizada nos utilitários no Windows.

Gerar o par de chaves Pública/Privada no Servidor Origem

# ssh-keygen -t rsa
Generating public/private rsa key pair.
Enter file in which to save the key (/home/teste/.ssh/id_rsa): <ENTER>
Enter passphrase (empty for no passphrase):
<SENHA DA CHAVE PRIVADA>
Enter same passphrase again:

<SENHA DA CHAVE PRIVADA> 
Your identification has been saved in /home/teste/.ssh/id_rsa.
Your public key has been saved in /home/teste/.ssh/id_rsa.pub.
The key fingerprint is:
fc:21:f9:9f:1e:45:9d:3f:fa:40:45:70:d6:bb:7f:b1 teste@private.localhost
The key's randomart image is:
+--[ RSA 2048]----+
|             ..+.|
|              +.o|
|              .oo|
|       . .   ....|
|        S .  ...o|
|         + ....o.|
|          o .o  +|
|           . ooEo|
|           .+  ..|
+-----------------+


Observações:
Created directory '/home/teste/.ssh'. - Aparece apenas na primeira vez que a chave é criada;
Enter passphrase (empty for no passphrase): - É a senha para sua chave privada, quanto maior a frase maior a segurança da chave. Quando fornecendo uma frase-chave, ela não é exibida na tela (nem mesmo *s aparecerão).

Copiar a Chave Pública

# cat /home/teste/.ssh/id_rsa.pub
ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEA1iQX//ED02Ranp2M4GD4uQCVtDjMg5nArtUDz0Voblvz02fcnmUePu36TU85q6eHf4RlR3z/w0wNmz4b4haQRoMmIMZSi4TxYZKtyUIHipiQkCt+TpLNZm9chekLCn5pMGB4DSpL2XJC5N2Yw12w5HNKvAXZOUqUnKK+lX5G/YYM+Td0p/t+PG3E3ZjSy9kMDDpc61uGz/BjnIvrSFj+rot5l5tn2mynmfb4lhTkLE+0Ot30+q+s9IkK7J33+Y4cpEX+jMb4MvfdEyUUnjjZPgGlaXggsaKrE5ZMUhGvmIX0t/b81DRxtpI+1iu01/GHOUZ5EoSTo/EsUAViXrPV6w== teste@private.localhost


Copie esta chave para um txt temporário, pois ela será necessária no Procedimento Servidor Destino. Obs.: As informações da chave acima estão em uma única linha.

Procedimentos Servidor Destino

Criar o usuário e configurar o acesso via chave

Crie o usuário no Linux
# adduser teste

Entre no diretório do usuário
# cd /home/teste/

Crie o diretório.ssh
# mkdir .ssh

Acesse o diretório
# cd .ssh/

Crie o arquivo authorized_keys
# vi authorized_keys

Dentro desse arquivo você vai colocar o conteúdo da chave pública, aquela que você colou em um arquivo temporário. Tenha certeza de que não houve quebra de linha.

Altere as permissões do diretório
# chmod 700 .

E do arquivo
# chmod 600 authorized_keys

E por último de todo o diretório .ssh
# chown -R teste:teste /home/teste/.ssh

Testar a conexão - Partindo do Servidor Origem

$ ssh teste@servidor_destino
The authenticity of host '[servidor_destino]:22 ([192.168.100.2]:22)' can't be established.
RSA key fingerprint is 3e:99:b4:aa:c6:8a:e2:e0:e0:55:d4:f8:01:76:2a:8b.
Are you sure you want to continue connecting (yes/no)? <yes>
Warning: Permanently added '[servidor_destino]:22,[192.168.100.2]:22' (RSA) to the list of known hosts.
Enter passphrase for key '/home/teste/.ssh/id_rsa': <SENHA DA CHAVE>
Last login: Wed May 13 17:43:38 2015 from servidor_origem
 

[teste@servicor_destino ~]$ logout
Connection to servidor_destino closed.


Observações:
Essas mensagens informando que a conexão não foi possível e que vai adicionar o host ao arquivo know hosts só aparece na primeira conexão.

Converter a chave gerada no Linux para ser usada no Putty

Pode ser necessário em algum momento utilizar essa chave gerada no Linux, para acessar o Servidor Destino a partir de uma máquina Windows, para isso será necessário converter a chave, mas o processo é bem simples.
Copie a chave para o Windows e abra o Puttygen

Na tela principal clique em Load

Mude o tipo de arquivo para All Files e selecione a chave privada gerada no Linux

Digite a senha da sua chave privada

Será exibida a mensagem que a chave foi importada com sucesso clique em OK


Agora você pode visualizar a sua chave pública e salvar a chave privada


De posse das chaves devidamente importadas pelo Puttygen, basta seguir o post anterior.Você pode realizar o acesso pelo Windows normalmente, a chave importada contém o mesmo hash da chave original.

Observação:
Todas as recomendações de segurança do post anterior devem ser implementadas. 

terça-feira, 12 de maio de 2015

Acesso via SSH por Chave Pública

 Introdução

A maioria dos administradores de rede toma alguma ação com relação ao serviço de ssh, como, por exemplo, não permitir login como root, alterar a porta default do serviço, tudo isso pode e deve ser feito, mas o objetivo dessa documentação é implementar uma camada a mais de segurança, o uso de chaves.

Isso deve ser implementado em todos os seus servidores, pois mesmo sendo um servidor interno da sua rede, ele ainda está exposto aos atacantes internos e aos ataques automatizados através de botnet. Algum usuário da sua rede pode estar atacando seu servidor sem nem suspeitar disso.

Gerar a chave no Windows

Para gerar a chave no Windows vamos utilizar um utilitário chamado Puttygen. Baixe o executável e inicie o mesmo

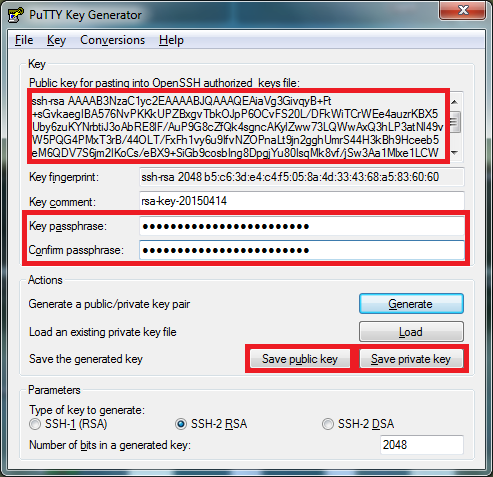
A tela inicial já nos vem configurada para chave SSH-2 RSA de 2048 bits, clique no botão Generate.


Movimente o mouse na área sem dados para gerar a senha.


Na parte superior temos a chave pública que será colocada no servidor, selecione o seu conteudo e copie para um txt temporário.

A segunda seleção é onde você deve cadastrar uma senha para sua chave privada, crie a maior senha que você consiga lembrar, se alguém quebrar essa senha você perdeu sua chave privada.

E na última seleção temos a opção de salvar a chave pública e privada. Salve apenas a chave privada.

Configurações no Servidor Linux

Criar o usuário e configurar o acesso via chave

Crie o usuário no Linux
# adduser teste

Entre no diretório do usuário
# cd /home/teste/

Crie o diretório.ssh
# mkdir .ssh

Acesse o diretório
# cd .ssh/

Crie o arquivo.
# vi authorized_keys

Dentro desse arquivo você vai colocar o conteúdo da chave pública, aquela que você colou em um arquivo temporário. Tenha certeza de que não houve quebra de linha (Se você colar no Word já era) - Dica do meu amigo Gesiel.

Altere as permissões do diretório
# chmod 700 .

E do arquivo
# chmod 600 authorized_keys

E por último de todo o diretório .ssh
# chown -R teste:teste /home/teste/.ssh

Testar a conexão

Para se conectar ao servidor Linux vamos utilizar outro utilitário o Putty. Baixe o executável e inicie o mesmo

Em Session informe o IP e Porta do Servidor

 
Em Connection // Data informe o nome do usuário


Em Connection // SSH // Auth informe o caminho da sua chave privada e clique em Open.

Observe que ele não pede a senha do meu usuário, mas sim a senha da minha chave privada. Aquela que nós definimos no momento da criação da chave.


E agora estamos logados.


Incrementar a segurança do SSH

Uma vez logados com sucesso, chegou a hora de incrementarmos a segurança do SSH no servidor Linux. Para isso execute o login como root e edite o arquivo sshd_config

# vi /etc/ssh/sshd_config
# Alterar a porta padrao
#Port 22
Port 2891

# Proibir login como root, os usuarios devem usar o su -
#PermitRootLogin yes
PermitRootLogin no

# Liberar acesso via chave
#RSAAuthentication yes
#PubkeyAuthentication yes
#AuthorizedKeysFile     .ssh/authorized_keys
RSAAuthentication yes
PubkeyAuthentication yes
AuthorizedKeysFile      .ssh/authorized_keys

# Proibir o acesso via senha
#PasswordAuthentication yes
PasswordAuthentication no


Se o servidor em questão for um FreeBSD altere também a diretiva abaixo:
ChallengeResponseAuthentication no

# service sshd restart

Testar acesso com usuário e senha

Ao tentar se logar passando um nome de usuário a mensagem abaixo é exibida

 
Pronto! Basta acessar passando a sua chave privada e a porta correta ;-)

Referências

Locaweb
Man sshd_config
Fórum FreeBSD

sexta-feira, 28 de janeiro de 2011

Tela de Login em PHP autenticando no Active Directory (AD)

Introdução:
As vezes necessitamos disponibilizar determinada informação, como um Wiki por exemplo, para ser acessada de qualquer local que estivermos, mas não queremos que essa informação seja acessada por qualquer pessoa.
Muitas vezes temos informações que necessitam de privacidade e para isso utilizamos telas de login, mas se já existe na rede uma estrutura de LDAP, que é o AD, para que ficar criando banco de dados para autenticar usuários?

Pré-Requisitos:
Você precisa ter o módulo ldap do php instalado e habilitado no seu servidor.

Entendo a estrutura dos arquivos:
index.php - Página de Login
verif.php - Página de validação das informações digitadas, realiza a conexão com o AD, retorna ao index.php ou segue para a página do seu aplicativo.
funcs.js - Função responsável por não permitir usuário e/ou senha em branco
pagina_que_voce_quer_chamar.php: Essa página é o index da aplicação que você quer proteger, como a página inicial do Wiki por exemplo, será necessário acrescentar um pequeno trecho de código nela, pois se o usuário chamar a página diretamente sem se autenticar, vai ser automáticamente redirecionado para a página de login.

Código das Páginas:
Index.php
<?php


    session_start('sessao');

?>
<html>
<head>
<script language="JavaScript" type="text/javascript" src="funcs.js"></script>
</head>
<body>

    <form method="post" action="verif.php" name="form" AUTOCOMPLETE='ON' onSubmit="return valida()">
        usuario:<br>
        <input type="text" name="usu" size="50" maxlength="50" >
        <br>
        Senha:<br>
        <input type="password" name="senha" size="50" maxlength="9" >
        <br><br>
        <input type="submit" value="Entrar">
    </form>

</body>
</html>

Verif.php
<?php

set_time_limit(0);

function valida_ldap($srv, $usr, $pwd)
{

    $ldap_server = $srv;
    $auth_user = $usr;
    $auth_pass = $pwd;

    // Tenta se conectar com o servidor
    if (!($connect = @ldap_connect($ldap_server))){
       return FALSE;
    }

    // Tenta autenticar no servidor
    if (!($bind = @ldap_bind($connect, $auth_user, $auth_pass))) {
        // se nao validar retorna false
        return FALSE;
    } else {
        // se validar retorna true
        return TRUE;
    }

} // fim funcao conectar ldap

$dominio = "@seudominio.com.br";
$usu = $_REQUEST['usu'].$dominio;
$senha = $_REQUEST['senha'];
$ip_server = "XXX.XXX.XXX.XXX";

if (valida_ldap($ip_server, $usu, $senha)) {
    echo "usuario autenticado<br>";

    session_start();
    $_SESSION['usu'] = $usu;

    header("Location: pagina_que_voce_quer_chamar.php");

}else {
    echo "Usuario ou Senha Invalidos";
    echo "<br><input type='button' value='voltar' onclick='location.href=\"index.php\";'>";
}

?>

funcs.js
function valida() {

    if (form['usu'].value == "") {
        alert("O campo USUARIO e obrigatorio");
        form['usu'].focus();
        return false
    }

    if (form['senha'].value == "") {
        alert("O campo SENHA e obrigatorio");
        form['senha'].focus();
        return false
    }
}

Código da página
<?php

session_start();

        // se usuario nao registrado, redireciona p/ validacao

        if(!isset($_SESSION['usu']))

                header("Location: index.php?op=err");
Continuação do código da aplicação

Agradecimentos:
Ludgero Scocia - Meu Personal PHP Developer Tabajara, sempre que preciso de algo em PHP acabo apelando para o Lud, que sempre me socorre!!!
Valew Brother!!!!

Referências:
Autenticando no Active Directory com PHP via LDAP
Como autenticar no Active Directory usando PHP?

terça-feira, 22 de julho de 2008

Descobrindo a senha de Adm do XP e do VISTA (Isso mesmo Descobrindo!!!)

Fonte:
Ophcrack

Todo Administrador de Redes está acostumado com Live CD de Linux que são usados para zerar a senha de adm do Windows XP e Vista, como por exemplo o Hiren's Boot CD, mas a proposta do Ophcrack é diferente, ele não zera a senha, ele lê a SAM e exibe todos os usuários locais e qual a senha deles.

Prático não? Se você tiver acesso fisíco a máquina basta iniciar com este Live CD, descobrir a senha de adm da máquina, usar para seus propósitos e depois deslogar ;-)

Obs: As informações contidas neste post são para Administradores de Rede, não me resposabilizo pelo uso indevido da ferramenta.

quinta-feira, 5 de junho de 2008

Lista de Senhas Default de Roteadores

Fonte: http://aorticax.livejournal.com/5798.html

Observação:
Esta lista é somente para prover recursos para administradores de redes e profissionais de segurança. ELA NÃO DEVE SER USADA PARA PROPÓSITOS ILEGAIS.

Default Router List


Manufacturer's Default Router Password List:

NOTE: This listing is only provided as a resource to network administrators and security professionals. IT IS NOT MEANT TO BE USED FOR ILLEGAL PURPOSES. It is also meant to remind people that a serious problem exists when people configure a network or a computer system and do not change these passwords. The manufacturers of the listed devices, software or systems are not to blame for this problem, and we are not trying to discredit them or their products. A default login is a means for an end user of a product to complete the initial setup of the device or system. Most manufacturers strongly recommend their end users change these logins and passwords for security reasons.

Manufacturer Model OS Version Login Password
3Com - 1.25 root letmein
3Com Super Stack 2 Switch Any manager manager
3Com AccessBuilder® 7000 BRI Any - -
3Com CoreBuilder 2500 - - -
3Com Switch 3000/3300 - manager manager
3Com Switch 3000/3300 - admin admin
3Com Switch 3000/3300 - security security
3com Cable Managment System SQL Database (DOSCIC DHCP) Win2000 & MS DOCSIS_APP 3com
3Com NAC (Network Access Card) - adm none
3Com HiPer ARC Card v4.1.x of HA adm none
3Com CoreBuilder 6000 - debug tech
3Com CoreBuilder 7000 - tech tech
3Com SuperStack II Switch 2200 - debug synnet
3Com SuperStack II Switch 2700 - tech tech
3Com SuperStack / CoreBuilder - admin -
3Com SuperStack / CoreBuilder - read -
3Com SuperStack / CoreBuilder - write -
3Com LinkSwitch and CellPlex - tech tech
3Com LinkSwitch and CellPlex - debug synnet
3com Superstack II 3300FX - admin -
3com Switch 3000/3300 - Admin 3com
3com 3comCellPlex7000 - tech tech
3Com Switch 3000/3300 - monitor monitor
3Com AirConnect Access Point n/a - comcomcom
3com Superstack II Dual Speed 500 - security security
3Com OfficeConnect 5x1 at least 5.x - PASSWORD
3Com SuperStack 3 Switch 3300XM - admin -
3com Super Stack 2 Switch Any manager manager
3Com SuperStack II Switch 1100 - manager manager
3Com SuperStack II Switch 1100 - security security
3com super stack 2 switch any manager manager
3Com Office Connect Remote 812 - root !root
3Com Switch 3000/3300 - admin admin

3COM OCR-812 - root !root
3com - - - -
3com NBX100 2.8 administrator 0000
3com Home Connect - User Password
3Com OfficeConnect 5x1 at least 5.x estheralastruey -
3Com SuperStack II Switch 3300 - manager manager
3Com Superstack - - -
ACC Routers - netman netman
Acc/Newbridge Congo/Amazon/Tigris All versions netman netman
adaptec - - - -
Adaptec RAID Storage Manager Pro All Administrator adaptec
adtran tsu 600 ethernet module - 18364 -
Adtran TSU 120 e - - ADTRAN
Aironet All -
alcatel - - - -
Alcatel 1000 ANT Win98 - -
alcatel speed touch home - - -
Alcatel/Newbridge/Timestep VPN Gateway 15xx/45xx/7xxx Any root permit
Alcatel/Newbridge/Timestep VPN Gateway 15xx/ Any root permit
Allied Tenysin R130 - Manager friend
Alteon ACEswitch 180e (telnet) - admin blank
Alteon Web Systems All hardware releases Web OS 5.2 none admin
APC MasterSwitches - apc apc
APC Any Firmware Pri apcuser apc
Apple Network Assistant 3.X None xyzzy
Apple Airport 1.1 none public
Arrowpoint any? - admin system
Ascend All TAOS models all admin Ascend
Ascend Pipeline Terminal Server - answer -
Ascom Timeplex Routers Any See notes -
AT&T Starlan SmartHUB 9.9 N/A manager
AWARD Any BIOS - AWARD_SW -
Axent NetProwler manager WinNT administrator admin
Axis NPS 530 5.02 root pass
AXIS StorPoint CD100 4.28 root pass
AXIS 200 V1.32 - admin -
Axis 2100 Network Camera Linux (ETRAX root pass
bay cv1001003 - - -
bay - - - -
Bay - - - -
Bay / Nortel ARN 13.20 Manager (caps count !) -
Bay Network Routers All - User -
Bay Networks ASN / ARN Routers Any Manager Manager
Bay Networks Baystack - - NetICs
Nortel Baystack 450T sw V.4.1.0.6 secure

Bay/Nortel Networks Accelar 1xxx switches Any rwa rwa
Bay/Nortel Networks Remote Annex 2000 Any admin IP address
BEA Weblogic 5.1 system weblogic
BEA - - - -
bewan - - - -
Bintec all Routers Any admin bintec
Bintec - - - -
Biodata BIGfire & BIGfire+ all - biodata
Biodata all Babylon-Boxes all - Babylon
Black Box terminal server / telnet auf ports 2001-2016 LES2700A-16, LES2700A-32 and
LES2700A-422 SYSTEM (admin rights)
Borland interbase - - -
Borland Interbase Any politcally correct
Borland/Inprise Interbase any SYSDBA masterkey
BreezeCom AP10, SA10 BreezeNET PR - -
BreezeCOM Station Adapter and Access Point 4.x - Super
BreezeCOM - 3.x - Master
BreezeCOM Station Adapter and Access Point 2.x - laflaf
Brocade Silkworm - admin password
Buffalo/MELCO AirStation WLA-L11 - root (cannot be changed) (no password by default)
Cabletron any any -- --
Cabletron NB Series Any - inuvik49
Cabletron routers and switches * * blank blank
Cayman 3220-H DSL Router GatorSurf 5. Any -
celerity - - - -
Chase Research Iolan+ - - iolan
Cisco Any Router and Switch 10 thru 12 cisco cisco
Cisco ConfigMaker Software any? n/a cmaker
CISCO Network Registrar 3.0 ADMIN changeme
CISCO N/A N/A pixadmin pixadmin
Cisco routers Not sure...j - san-fran
Cisco VPN 3000 Concentrator - admin admin
Cisco Net Ranger 2.2.1 Sol 5.6 root attack
cisco 1600 12.05 - -
cisco 1601 - - -
cisco - - - -
cisco - - - -
Cisco MGX * superuser superuser
cisco 1601 - - -
cisco - - - -
Cisco - - - -
cisco - - - -
Cisco any aany IOS no default login no default password
CISCO arrowpoint - - -
cisco - - - -
cisco - - - -
cisco - - - -
Cisco 2503 - - -
Cisco - - - -
cisco - - - -
Cisco IDS (netranger) - root attack
cisco - - - -
cisco 1600 - - -
CMOS BIOS - - - ESSEX or IPC
Cobalt RaQ * Qube* Any admin admin
Com21 - - - -
Comersus Shopping Cart 3.2 Win 95/98/NT admin dmr99
Compaq Insight Manager - Administrator administrator
Compaq Insight Manager - operator operator
Compaq Management Agents All administrator none
compaq - - - -
copper mountain - - - -
Coppercom - - - -
Coyote-Point Equaliser 4 Free BSD eqadmin - Serial port only equalizer
Coyote-Point Equaliser 4 Free BSD root - Serial port only -
Coyote-Point Equaliser 4 Free BSD look - Web Browser only (Read a look
Coyote-Point Equaliser 4 Free BSD touch - Web Browser only (Write touch
Cyclades MP/RT - super surt
D-Link DI-704 - - admin
D-Link DI-701 2.22 (?) - -
Dell PowerVault 50F WindRiver (E root calvin
Dell PowerVault 35F - root calvin
Dell Powerapp Web 100 Linux RedHat 6.2 root powerapp
dell - - - -
Digiboard Portserver 8 & 16 any root dbps
DLink DI-206 ISDN router 1.* Admin Admin
Dlink Dl-106 ISDN router - - 1234
DLink DL-701 Cable/DSL Gateway/Firewall - - year2000
Dlink DFE-538TX 10/100 Adapter Windows 98 - -
dlink di704 - - admin
DLink DI 106 winnt administrator @*nigU^D.ha,;
Dupont Digital Water Proofer Sun Sparc any root par0t
E-tech Router - admin epicrouter
eci - - - -
Edimax BR-6001+ - - password
Efficient - - - -
Elron Firewall 2.5c hostname/ip address sysadmin
emai hotmail - - -
Ericsson ACC - netman netman
Ericsson (formerly ACC) Any router all netman netman
Extended Systems ExtendNet 4000 / Firewall all Versions admin admin
Extended Systems Print Servers - admin extendnet
Extreme All Summits - admin -
extreme black diamond - - -
Extreme All All Admin -
Flowpoint 144, 2200 DSL Routers ALL - password
FlowPoint 144, 2200 DSL Routers ALL - admin
Flowpoint 2200 - - Serial Num
fore - - - -
Fore Systems ASX 1000/1200 6.x ami -
Foundry Networks ServerIronXL Any - -
fujitsu l460 - - -
Future Networks FN 110C Docsis cablemodem Any - -
gatway solo9100 win95 - -
General Instruments SB2100D Cable Modem - test test
gonet - - fast abd234
Hewlett Packard HP Jetdirect (All Models) Any none none
Hewlett Packard MPE-XL - HELLO MANAGER.SYS
Hewlett Packard MPE-XL - HELLO MGR.SYS
Hewlett Packard MPE-XL - HELLO FIELD.SUPPORT
Hewlett Packard MPE-XL - MGR CAROLIAN
Hewlett Packard MPE-XL - MGR CCC
Hewlett Packard MPE-XL - OPERATOR COGNOS
Hewlett Packard MPE-XL - MANAGER HPOFFICE
hp 4150 - - -
hp - - - -
IBM AS/400 - qsecofr qsecofr
IBM AS/400 - qsysopr qsysopr
IBM AS/400 - qpgmr qpgmr
IBM NetCommerce PRO 3.2 ncadmin ncadmin
IBM LAN Server / OS/2 2.1, 3.0, 4. username password
IBM 2210 RIP def trade
IBM DB2 WinNT db2admin db2admin
IBM Lotus Domino Go WebServer (net.commerce edition) ANY ? webadmin webibm
IBM AS400 Any QSECOFR QSECOFR
IBM RS/6000 AIX root ibm
IBM - OS/400 QSECOFR QSECOFR
IBM AS400 - QSRVBAS QSRVBAS
IBM AS400 - QSRV QSRV
ibm as400 - - -
IBM AS/400 OS/400 QUSER QUSER
IBM AS/400 - - -
IBM ra6000 AIX Unix - -
IBM AIX - - -
Imperia Software Imperia Content Managment System Unix/NT superuser superuser
Intel 510T Any - admin
Intel All Routers All Versions - babbit
Intel Intel PRO/Wireless 2011 Wireless LAN Access Point Any - Intel
Intel wireless lan access Point - - comcomcom
Ipswitch Whats up Gold 6.0 Windows 9x a admin admin
janta sales 254 compaq janta sales janta211
Jetform Jetform_design - Jetform -
Kawa - - - -
LANCAST - - - -
Lantronix LPS1-T Print Server j11-16 any system
Lantronix MSS100, MSSVIA, UDS10 Any - system
Lantronix LSB4 any any system
Lantronix Printer and terminalservers - - system
LGIC Goldstream 2.5.1 LR-ISDN LR-ISDN
Linkou School - - bill bill
Linksys Cable/DSL router Any - admin
Linksys BEFSR7(1) OR (4) Standalone R blank admin
linksys - - - -
Linksys BEFSR41 - (blank) admin
Livingston Livingston_portmaster2/3 - !root blank
Livingston Livingston_officerouter - !root blank
Lucent Portmaster 2 - !root none
Lucent Cajun Family - root root
lucent Portmaster 3 unknown !root !ishtar
Lucent Packetstar (PSAX) - readwrite lucenttech1
Lucent AP-1000 - public public
lucent dsl - - -
lucent - - - -
macromedia freehand 9 - -
MacSense X-Router Pro - admin admin
mcafee - - - -
microcom hdms unknowen system hdms
Micron - bios - -
Microrouter (Cisco) Any Any - letmein
Microsoft Windows NT All Administrator -
Microsoft Windows NT All Guest -
Microsoft Windows NT All Mail -
Microsoft SQL Server - sa -
Microsoft Windows NT 4.0 pkoolt pkooltPS
Microsoft NT - - start
MICROSOFT NT 4.0 free user user
Microsoft Windows NT 4.0 admin admin
MICROSOFT NT 4.0 free user user
Microsoft - - - -
microsoft - - - -
Microsoft Ms proxy 2.0 - - -
microsoft - - - -
mICROSOFT - - - -
Microsoft Key Managment Server Windows NT 4 - password
Microsoft - - - -
Motorola Motorola-Cablerouter - cablecom router
motorola cyber surfer - - -
msdloto msdloto - - -
msdloto - - - -
Multi-Tech RASExpress Server 5.30a guest none
Nanoteq NetSeq firewall * admin NetSeq
NetApp NetCache any admin NetCache
Netgaer RH328 - - 1234
Netgear RH348 - - 1234
Netgear ISDN-Router RH348 - - 1234
Netgear RT311 Any Admin 1234
Netgear RT314 Any Admin 1234
Netgear RT338 - - 1234
Netgear RT311/RT314 - admin 1234
netgear - - - -
netlink rt314 - - -
Netopia R7100 4.6.2 admin admin
Netopia 455 v3.1
Netscreen NS-5, NS10, NS-100 2.0 netscreen netscreen
NeXT - NeXTStep 3.3 me -
Nokia - Telecom NZ M10 - Telecom Telecom
Nortel Meridian 1 PBX OS Release 2 0000 0000
Nortel Contivity Extranet Switches 2.x admin setup
Nortel Norstar Modular ICS Any **ADMIN (**23646) ADMIN (23646)
Nortel Norstar Modular ICS Any **CONFIG (266344) CONFIG (266344)
Nortel Networks (Bay) Instant Internet Any - -
Northern Telecom(Nortel) Meridian 1 - - m1link
Novell NetWare Any guest -
Novell NetWare any PRINT -
Novell NetWare Any LASER -
Novell NetWare Any HPLASER -
Novell NetWare Any PRINTER -
Novell NetWare Any LASERWRITER -
Novell NetWare Any POST -
Novell NetWare Any MAIL -
Novell NetWare Any GATEWAY -
Novell NetWare Any GATE -
Novell NetWare Any ROUTER -
Novell NetWare Any BACKUP -
Novell NetWare Arcserve CHEY_ARCHSVR WONDERLAND
Novell NetWare Any WINDOWS_PASSTHRU -
novell - - - -
ODS 1094 IS Chassis 4.x ods ods
Optivision Nac 3000 & 4000 any root mpegvideo
Oracle 8i 8.1.6 sys change_on_install
Oracle Internet Directory Service any cn=orcladmin welcome
Oracle 7 or later - system manager
Oracle 7 or later - sys change_on_install
Oracle 7 or later Any Scott Tiger
Oracle 8i all internal oracle
oracle - - - -
oracle - - - -
oracle co. Database engines every sys change_on_install
Osicom(Datacom) Osicom(Datacom) - sysadm sysadm
Pandatel EMUX all admin admin
PlainTree Waveswitch 100 - - default.password
RapidStream RS4000-RS8000 Linux rsadmin rsadmin
realtek 8139 - - -
Remedy Any Any Demo -
Research Machines Classroom Assistant Windows 95 manager changeme
Rodopi Rodopi billing software 'AbacBill' sql database - rodopi rodopi
ROLM phones/phone mail 111#
Samba SWAT Package Linux Any Local User Local User password
schoolgirl member - ich hci
Securicor3NET Monet any manager friend
Securicor3NET Cezzanne any manager friend
SGI all all root n/a
SGI Embedded Support Partner IRIX 6.5.6 Administrator Partner
SGI IRIX ALL lp lp
SGI IRIX ALL OutOfBox, demos, guest, 4DGifts (none by default)
SGI IRIX ALL EZsetup -
Shiva LanRover any? root -
Shiva AccessPort Any hello hello
Shiva Any? - Guest blank
SMC Barricade - - admin
SMC DSL Router 7301TA - - password
soho nbg800 unknown admin 1234
Solaris - - - -
sonic wall any firewall device admin password -
SonicWall Any Firewall Device - admin password
SpeedStream - - - -
Spider Systems M250 / M250L - - hello
Sprint PCS SCH2000 see notes Menu - 8 - 0 (see notes) 040793
Ssangyoung SR2501 - - 2501
Sun - SunOS 4.1.4 root -
Sun - Solaris - -
surecom ep3501/3506 own os admin surecom
Symnatec - - - -
SysKonnect 6616 - default.password -
Tekelec Eagle STP - eagle eagle
Telebit netblazer 3.* - setup/snmp setup/nopasswd
Terayon TeraLink Getaway - admin password
Terayon TeraLink 1000 Controller - admin password
Terayon TeraLink 1000 Controller - user password
Terayon TeraLink Getaway - user password
terayon - 6.29 admin nms
Terrayon - - - -
Titbas - SCO haasadm lucy99
TopLayer AppSwitch 2500 Any siteadmin toplayer
Toshiba TR-650 V2.01.00 admin tr650
toshiba 480cdt - - -
toshiba - - - -
TrendMicro ISVW (VirusWall) any admin admin
Trintech eAcquirer App/Data Servers - t3admin Trintech
Ullu ka pattha Gand mara Gandoo Bhosda Lund
USR TOTALswitch Any none amber
Vina Technologies ConnectReach 3.6.2 (none) (none)
voy - - - -
WatchGuard FireBox 3-4.6 - wg (touch password)
Webmin Webmin Any Unix/Lin admin -
Webramp 410i etc... - wradmin trancell
Win2000 Quick Time 4.0 Englisch - -
Windows 98 se 98 se - - -
Wireless Inc. WaveNet 2458 n/a root rootpass
Xylan Omnistack 1032CF 3.2.8 admin password
Xylan Omnistack 4024 3.4.9 admin password
Xylan Omniswitch 3.1.8 admin switch
xyplex mx-16xx - setpriv system
Zyxel ISDN-Router Prestige 1000 - - 1234
zyxel prestige 300 series zynos 2.* - 1234
Zyxel ISDN Router Prestige 100IH - - 1234
Zyxel prestige 300 series any - -
Zyxel prestige 600 series any - -
ZYXEL 641 ADSL - - 1234
Zyxel prestige 128 modem-router any - 1234
Zyxel ISDN-Router Prestige 1000 - - -
zyxel - - - -
zyxel Prestige 650R - - 1234